

朝のニュースで「PHPに重大な脆弱性」という見出しを見た。昼には上司から「うちのホームページは大丈夫なのか」と聞かれた。
そこで「PHP 脆弱性 WordPress」と検索してみた。でも、出てくる記事の温度がばらばらです。「WordPressは危険だ」と書いてある記事もあれば、「何もしなくていい」と書いてある記事もある。結局、何をすればいいのかわからない——そんな方が多いのではないでしょうか。
迷って当然です。 なぜなら、今回の問題はWordPressの脆弱性ではなく、WordPressを動かしている「PHP」というプログラムの脆弱性だからです。WordPressを直しても解決せず、反対に、サーバー側のPHPが更新されていれば多くの場合は塞がっています。
この記事では、PHPの開発チームの発表、公的機関の注意喚起、レンタルサーバー会社の公式のお知らせと、その原本にあたって整理しました。整理したのは、今すぐ確認することと、CMS(WordPress・Movable Type・EmDash)による影響の違いです。むずかしい言葉は、そのつどかみくだいて説明します。
先にお伝えしておくと、パープルエックスはWordPress・Movable Type・EmDashでの制作・保守に対応しています。どれかへの乗り換えを勧めるために、この記事を書いてはいません。
こんなことで迷っていませんか
- 「WordPressを最新に更新すれば、それで大丈夫なんですか?」
管理画面に更新の通知は出ていない。何を更新すればいいのかがわからない。 - 「サーバー会社が『対応済み』と言っているなら、もう何もしなくていいんですか?」
お知らせは読んだけれど、自分のサイトに当てはまるのか自信がない。 - 「Movable TypeやEmDashなら、こういう心配はいらないんですか?」
学校や病院のサイトでよく聞く名前。乗り換えたほうが安全なのか知りたい。 - 「上司に、何と報告すればいいんですか?」
「たぶん大丈夫です」では通らない。根拠をつけて説明したい。
ひとつでも当てはまるなら、この記事が役に立つはずです。
今回の脆弱性のこと、まずはご相談ください
無料で相談する
パープルエックスの無料相談では、今回の脆弱性への備えや、今のサイトの保守のことなど、気になっていることからお聞きしています。乗り換えをお勧めすることはありません。


この記事でわかること
- 2026年10月に公表されたPHPの脆弱性(通称PHP2Shell)が、何の問題なのか
- WordPressを更新しても直らない理由と、本当に必要な対処
- 今すぐ確認すること5つと、管理会社への問い合わせの文例
- WordPress・Movable Type・EmDashで、影響がどう違うのか
- 乗り換えを考えなくていい会社、考えてよい会社
- 上司への報告に使える、根拠のある説明
【重要】PHP2Shellとは、WordPressではなく「PHP本体」の脆弱性
今回の脆弱性は、WordPressの欠陥ではありません。PHPという、サーバーの上で動くプログラムの欠陥です。
何が起きたのか
2026年10月21日、PHPの開発チームが、重大な脆弱性2件を修正した新しい版を公開しました。番号はCVE-2026-109618とCVE-2026-109619。この2件をまとめて「PHP2Shell(php2shell)」と呼んでいます。
深刻度は、国際的な評価の物差し(CVSS v4.0)で10点満点中9.2です。ログインしていない外部の攻撃者が、サーバーを乗っ取れるおそれがあるとされています。
(出典:深刻度と影響はPHP公式「News Archive 2026」/「PHP2Shell」という呼び名はIPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」2026年10月22日)
そもそも、PHPとは何か
PHPは、サーバーの上でホームページを組み立てるためのプログラムの言葉です。
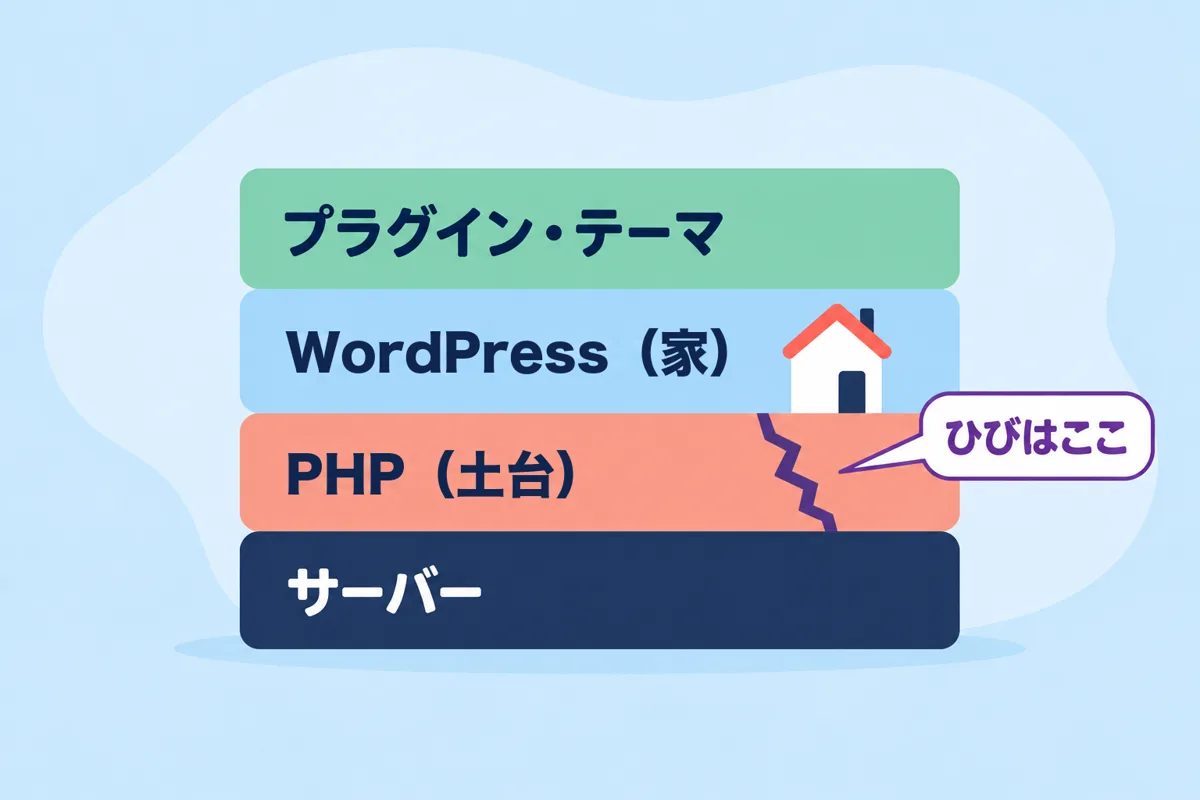
WordPressはこのPHPで書かれていて、ページが開かれるたびに、PHPが記事を取り出してページに組み立てます。家にたとえると、WordPressが「家」で、PHPは家が建っている「土台」です。
今回、ひびが入ったのは土台のほうでした。だから、家(WordPress)をいくら手入れしても、土台のひびは直りません。
なぜ「WordPressの脆弱性」と騒がれたのか
WordPressが、PHPで動くCMSの代表だからです。加えて、これまで話題になってきたWordPressの脆弱性の多くは、追加機能の「プラグイン」のものでした。セキュリティ企業Patchstackの調査では、2025年に見つかったWordPress関連の脆弱性11,334件のうち91%がプラグイン、9%がテーマのものでした(前年は96%がプラグイン)。
(出典:Patchstack「State of WordPress Security in 2026」(2026年版。2025年のデータ))
ただ、今回はプラグインの問題でも、WordPress本体の問題でもありません。その下にあるPHPに問題がありました。
本当に必要な対処は「サーバーのPHPの更新」
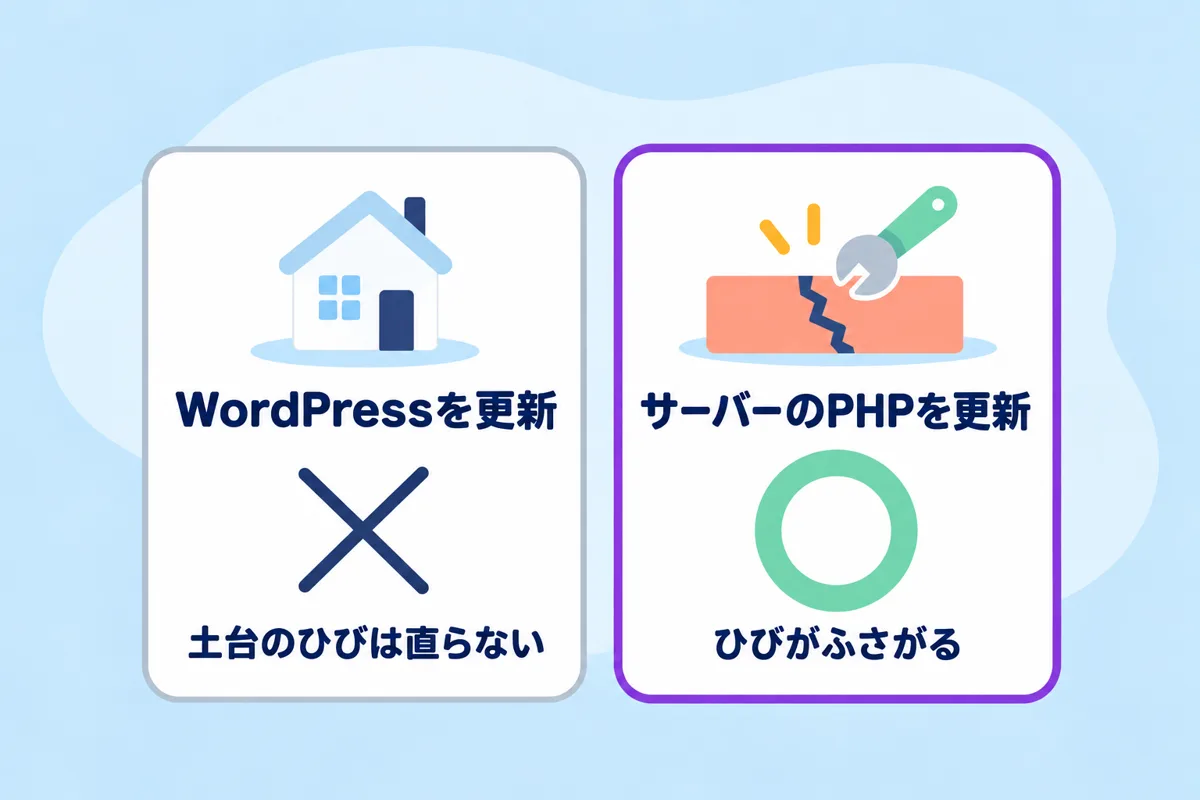
必要なのは、サーバーに入っているPHPを、修正済みの版に上げることです。今回の脆弱性に対しては、WordPress本体の更新はいりません(ふだんの更新は別に必要です)。
修正済みの版と、古いPHPの扱いを表にします(2026年11月2日時点)。
| PHPの系列 | 修正済みの版 | サポートの状況 |
|---|---|---|
| 8.5 | 8.5.12 | 公式サポート中 |
| 8.4 | 8.4.27 | 公式サポート中 |
| 8.3 | 8.3.36 | セキュリティ修正のみ |
| 8.2 | 8.2.35 | セキュリティ修正のみ。2026年12月31日で終了予定 |
| 8.1以前(7.4・8.0・8.1など) | 正式な修正版はない(開発元がソースコードの最小限の修正だけを公開) | 通常のサポートは終了済み |
(出典:PHP公式「News Archive 2026」/PHP公式「Supported Versions」)
この表が意味していること。
いちばん下の2行を見てください。8.2は今回の修正版がありますが、年末でサポートが終わります。8.1以前は、そもそも通常の修正が出ていません。
つまり、こういうことです。
8.3以上なら、修正版に上がっているかを確かめるだけ。
8.2以前なら、今回とは別に「PHPの系列を上げる」計画が要る。
3件目の脆弱性も公表されています
10月21日の修正版では直っていない3件目の脆弱性(CVE-2026-115560)も、10月23日に公表されました。PHPのセッションに関する、ふつうは使わない設定の組み合わせのときにだけ影響するもので、次の定期リリースで修正される予定とされています。
侵入の「あと」は、更新では消えない
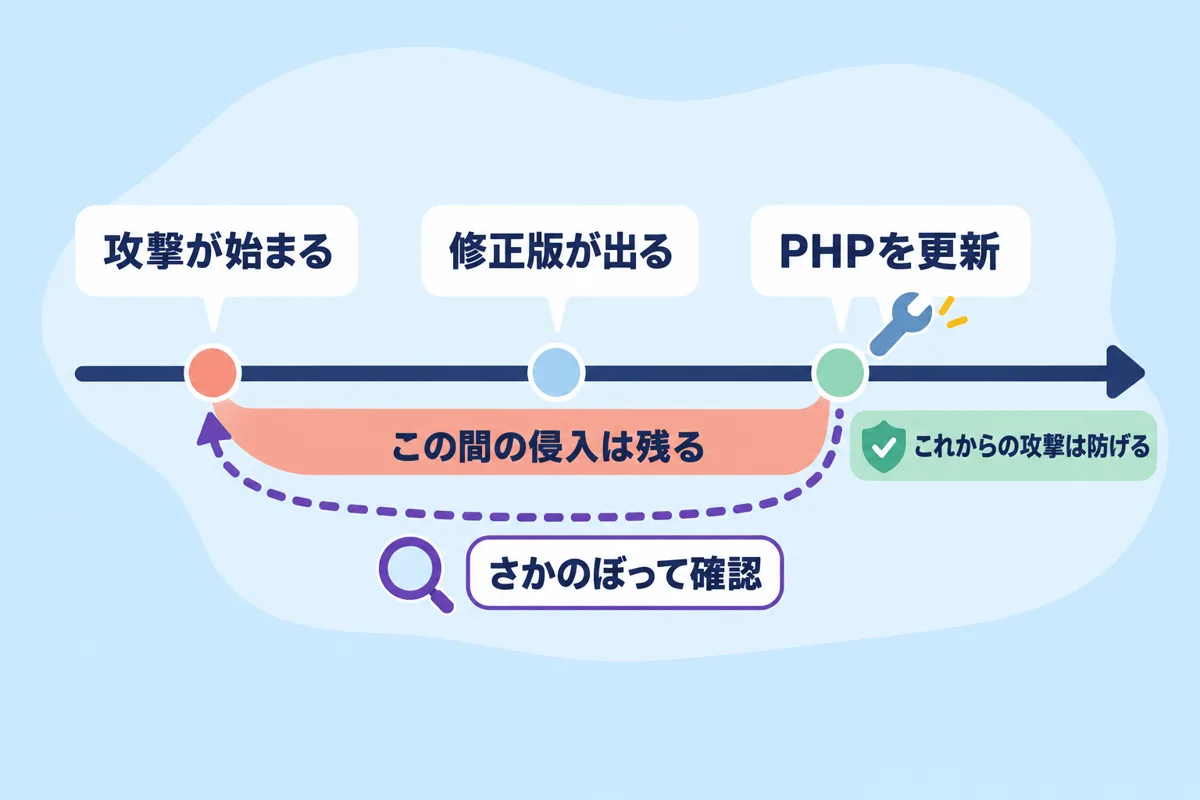
Amazonの脅威分析チームは、修正版が公開される4日前の10月17日に、すでにこの脆弱性を狙った攻撃の試みを観測したと公表しています。そのうえで、侵入を調べるなら少なくとも10月17日までさかのぼるよう呼びかけています。PHPを更新すると、これからの攻撃は防げます。でも、更新より前に入り込まれていた場合、その痕跡は残ったままです。
「For PHP2Shell, investigate from at least starting on October 17th.」
(和訳:PHP2Shellについては、少なくとも10月17日から調べてください)
一般に、この種の攻撃が成功すると、遠隔操作用のファイル(「Webシェル」と呼ばれます)を置かれたり、ページを書き換えられたりするおそれがあります。
【重要】PHPの脆弱性で、今すぐ確認すること5つ
上から順に確かめれば、上司への報告に必要な材料がそろいます。
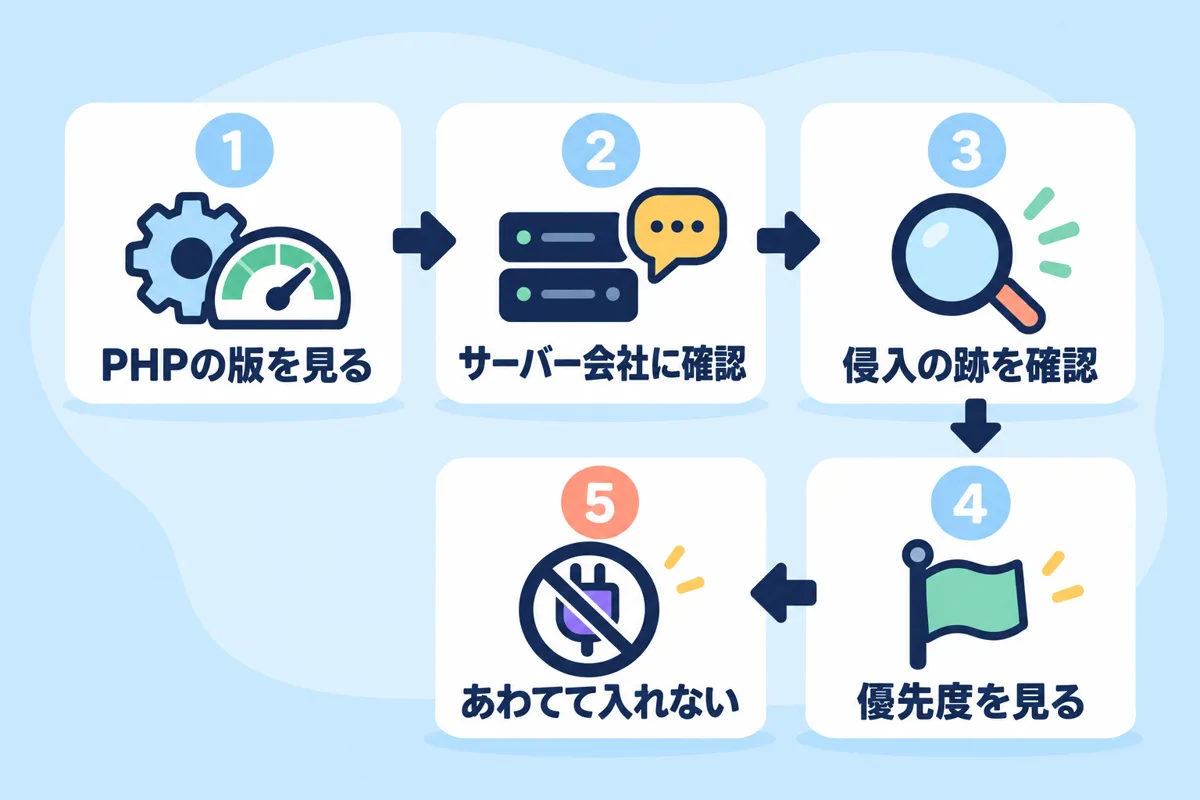
① PHPのバージョンを確認する(WordPressならサイトヘルスで)
WordPressなら、管理画面で確かめられます。
左のメニューの「ツール」→「サイトヘルス」→「情報」タブを開き、「サーバー」の項目を見てください。「PHPのバージョン」が表示されています。
レンタルサーバーを使っている場合は、サーバーの管理画面(コントロールパネル)の「PHPのバージョン設定」などの項目でも確かめられます。Movable TypeなどWordPress以外のCMSでは、サーバーの管理画面で確かめるか、管理会社に聞いてください。
使っている系列の修正版以上になっていれば、今回の修正は入っています。8.5なら8.5.12、8.4なら8.4.27、8.3なら8.3.36、8.2なら8.2.35です。
ただし、番号がこれより低くても、修正済みの場合があります。サーバー会社が、古い版に修正だけを当てることがあるためです(エックスサーバーは8.1以前のPHPにも修正を当てたと案内しています)。番号だけで判断せず、次の②のとおりサーバー会社の案内で確かめてください。
② サーバー会社の対応状況を確かめる
多くのサイトは、レンタルサーバーの上で動いています。この場合、PHPを更新するのはサーバー会社です。
エックスサーバーなど、修正を済ませたと公表しているレンタルサーバー会社もあります。たとえばエックスサーバーは、修正版の公開前から攻撃を和らげる対策を行いました。そして10月26日の朝までに、PHP 5.1〜8.5の、レンタルサーバーのすべての対象サーバーへの対応を終えたと案内しています。8.2〜8.5は同じ系列の修正版に更新し、8.1以前は修正を当てた、という内容です。あわせて、レンタルサーバーの利用者は急いでPHPのバージョンを変える必要はない、とも案内しています(VPSは利用者自身の対応が必要です)。
ただし、8.1以前はPHP自体のサポートが終わっています。今回の修正が当たっていても、系列の引き上げは別に考える必要があります。
(出典:エックスサーバー「【重要】PHPの脆弱性(CVE-2026-109618/CVE-2026-109619)に関するお客様のご利用サーバー環境への安全対策について」2026年10月21日)
サーバー会社がわからなければ、契約書か制作会社で確かめられます。
③ 侵入の痕跡がないかを確かめる
次のような点を、管理している人に確かめてもらいます。
- サーバーの中に、見覚えのないファイル(とくにPHPのファイル)が増えていないか
- 10月17日ごろ以降のアクセスの記録(アクセスログ)に、不審なアクセスがないか
- WordPressの「ユーザー」に、見覚えのない管理者が増えていないか
- ページの一部が勝手に書き換えられていないか、知らないサイトへ飛ばされないか
ここは、担当者がひとりで判断しなくて大丈夫です。管理会社・制作会社・サーバー会社に、確認を頼んでください。
④ 優先度が高いサイトかどうかを見る
次のどれかに当てはまるサイトは、確認を急いだほうがいいものです。
- PHPが8.1以前のまま動いている
- 自社でサーバーを用意している(レンタルサーバーではない)
- 誰がサーバーを管理しているのか、社内の誰もわからない
- 何年もサイトの更新や点検をしていない
とくに3つ目は、学校や医療機関でも起こりがちな状況です。担当者の異動や、制作会社との契約の終了で、サーバーの「持ち主」がわからなくなっていることがあります。
⑤ あわてて「修正プラグイン」を入れない
検索していると、「これを入れれば対策できる」とうたうプラグインや、貼り付けるだけのコードが見つかることがあります。
今回の問題はPHP本体にあるので、WordPressに何かを足しても根本の対策にはなりません。出どころのわからないものを入れると、かえってサイトを壊すおそれがあります。
管理会社への問い合わせの文例
サーバーやサイトの管理を外に頼んでいる場合は、次の文面をそのまま送れます。
件名:PHPの脆弱性(PHP2Shell)に関する確認のお願い

いつもお世話になっております。
2026年10月21日に公表されたPHPの脆弱性(CVE-2026-109618/CVE-2026-109619)について、
当方のホームページの状況を確認させてください。

1. サーバーのPHPのバージョンはいくつでしょうか。
2. 同じ系列の修正版(8.5.12/8.4.27/8.3.36/8.2.35のいずれか)以上、または同等の修正は適用済みでしょうか。
3. 10月17日以降のアクセスログやファイルの変更に、不審な点がないかご確認いただけますでしょうか。
4. PHPの系列が8.2以前の場合、今後の引き上げの予定を教えてください。

お手数をおかけしますが、よろしくお願いいたします。
返ってきた答えを、そのまま上司への報告の根拠にできます。
上司への報告は、3行で足ります
返事がそろったら、たとえば次のように報告できます。
① 今回の脆弱性はWordPressではなくPHP本体の問題で、対処はサーバー側の更新です。
② 当サイトのサーバー(◯◯)は、◯月◯日に修正済みと案内されています。
③ 侵入の痕跡の確認を管理会社に依頼済みで、◯日に回答をもらう予定です。
「誰が・いつ・何を確かめたか」で伝えると、報告が通りやすくなります。
CMSで影響は違う。でも「心配いらない」CMSはない
WordPress・Movable Type・EmDashの順に見ていきます。
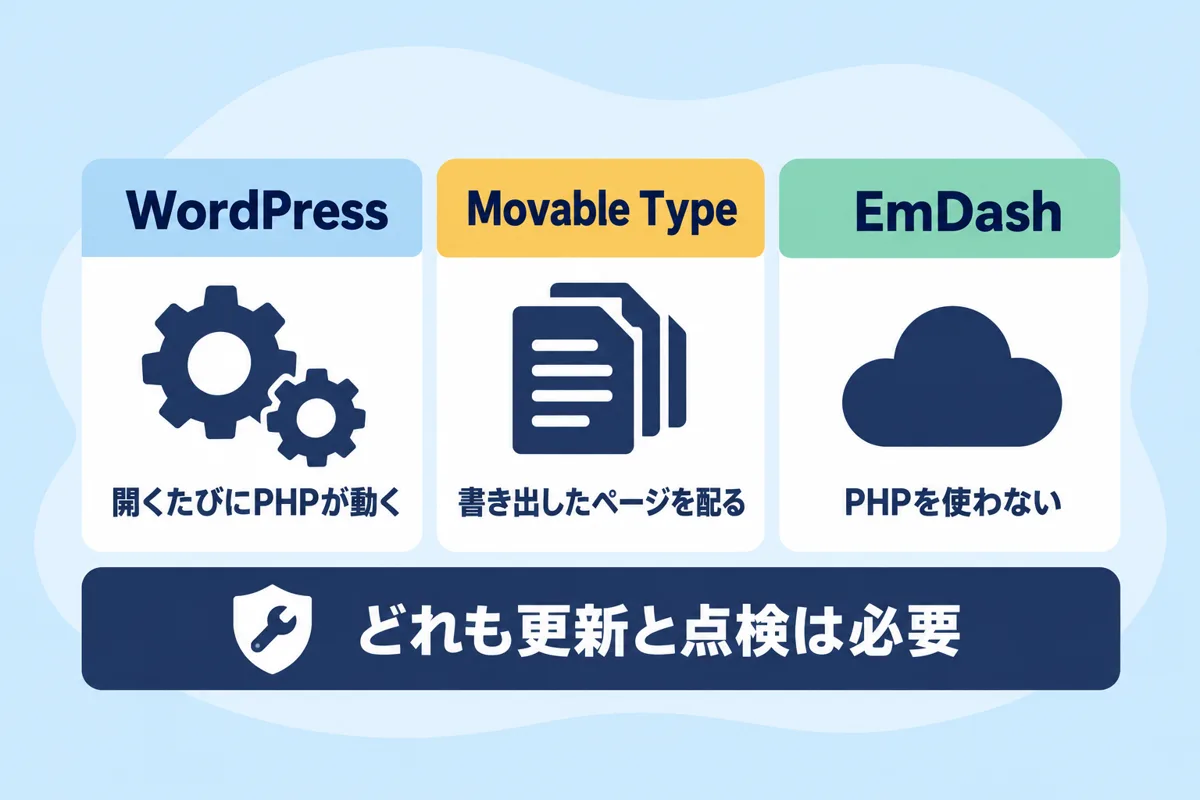
WordPress:ページを開くたびにPHPが動く
WordPressは、ページが開かれるたびにPHPがページを組み立てる仕組みです。これを「動的な生成」と呼びます。
更新がすぐ反映され、プラグインで機能も足せます。利用者がとても多いCMSで、情報も頼める制作会社も豊富です。
そのかわり、PHPが常に表に立っているので、PHPの更新は欠かせません。
Movable Type:公開ページを「HTMLとして書き出す」ことができる
Movable Typeは、シックス・アパート社が作っている国産のCMSです。大学や自治体などのサイトでも使われています。
いちばんの特徴は、公開ページの作り方です。記事を保存したときに、ページをあらかじめHTMLのファイルとして書き出しておく方式(静的な生成)が基本になっています。閲覧する人がページを開いても、その場でプログラムは動かず、できあがったファイルを渡すだけです。
そのため、公開ページについては、PHPの脆弱性の影響を受けにくい構成にできます。
ただし、言い切れないことが2つあります。
ひとつは、ページをその場で組み立てる方式(ダイナミックパブリッシング)も選べることです。この方式ではPHPを使います。もうひとつは、記事を書く管理画面はサーバーの上で動いていることです(本体はPerlという別のプログラムの言葉で書かれています)。
ですから「Movable Typeは安全」ではなく、「公開ページを静的に書き出す構成なら、PHPに頼る部分を減らせる」が正確な言い方です。同じサーバーにPHPが入っていれば、その更新は別に必要です。
(出典:シックス・アパート「Movable Type」/Movable Type公式「動作環境」)
EmDash:そもそもPHPを使わない
EmDash(エムダッシュ)は、Cloudflare社が2026年4月に公開した新しいCMSです。9月28日に安定版の1.0になりました。無料で使えるオープンソース(MITライセンス)です。
EmDashは、PHPを使いません。TypeScriptという別の言葉と、Astroという仕組みで作られています。動く場所は、Cloudflareのサーバーレスの環境(Cloudflare Workers)か、Node.jsという環境です。ですから、今回のPHPの脆弱性は直接の対象外です。
Cloudflareは「WordPressの精神的な後継」と位置づけ、管理画面の考え方を引き継いでいます。日本語の管理画面もあります。
もうひとつの特徴は、プラグインを「隔離」して動かすことです。プラグインごとに、できることと通信してよい相手をあらかじめ宣言させ、それ以外のことはさせません。ただしCloudflareの上でこの隔離を使うには、Cloudflare Workersの有料プラン(月5ドル〜)が必要です(Node.jsで動かす場合は、別の仕組みで隔離します)。
(出典:Cloudflare公式ブログ「EmDash」/Cloudflare公式「Dynamic Workers の料金」/EmDash(GitHub)/CMSWire「Cloudflare Releases EmDash 1.0」)
一方で、弱点もはっきりしています。
- WordPressから移る場合、今のテーマとプラグインはそのままでは動きません。記事・固定ページ・カテゴリ・画像は取り込めますが、デザインは作り直しが前提で、作るにはエンジニアが要ります
- プラグインの数は、1.0で始まったばかりです
- Cloudflareの基盤に寄りやすい(ほかの環境へ移りにくくなる)という批判が、海外の専門メディアから出ています
(出典:EmDash公式ドキュメント「Migrating from WordPress」/Search Engine Journal「EmDash 1.0 Challenges WordPress Freedom With Cloudflare Lock-In」)
そして、PHPを使わないことは、脆弱性がないことと同じではありません。どんなプログラムにも欠陥は見つかります。EmDashを選んでも、別の部品の更新や点検は続きます。
一覧で整理すると
| WordPress | Movable Type | EmDash | |
|---|---|---|---|
| 作っているところ | オープンソース(世界中の開発者) | シックス・アパート社 | Cloudflare社(オープンソース) |
| 公開ページの届け方 | 開くたびにPHPが組み立てる(動的) | 保存時にHTMLを書き出す(静的)が基本。動的も選べる | サーバーレス環境などで動く(PHPなし) |
| 今回のPHPの脆弱性 | 影響あり。サーバーのPHP更新で塞ぐ | 静的な構成なら公開ページは影響を受けにくい。サーバーにPHPがあれば更新は要る | 直接の対象外 |
| プラグイン | 非常に多い | 少なめ | 隔離して動かす(Cloudflareでは有料プラン)。数は始まったばかり |
| 本体の費用 | 無料 | 商用は有料のライセンス | 無料。Cloudflareで隔離を使うなら月5ドル〜 |
| 日本語の情報・サポート | 情報は非常に多い。開発元の窓口はない | 開発元の日本語サポートあり | 日本語の管理画面あり。日本語の情報はまだ少ない |
| 頼める制作会社 | とても多い | 比較的少ない | ごく少ない |
| WordPressから移るとき | — | デザインの組み直しが要る | デザインは作り直し前提。記事・画像は取り込める |
| 保守に要る人 | 更新を続けられる人 | MTのテンプレートがわかる人 | エンジニア(TypeScript・Astro) |
この表が意味していること。
3行目の「今回のPHPの脆弱性」の行を見てください。ここだけを見ると、EmDashがいちばん有利に見えます。
でも、その下の行に目を移すと、景色が変わります。費用、日本語の情報、頼める会社の数、移るときの手間、保守に要る人。差が大きいのは、むしろこちらの行です。そして、どのCMSでも最後の行の「保守に要る人」がいなければ、サイトは安全に保てません。
つまり、こういうことです。
「PHPを使うかどうか」は、CMSを選ぶ理由のひとつにすぎない。
サイトの安全を決めるのは、更新と点検を続ける人がいるかどうか。
今回の件でWordPressのサイトが危なくなったのは、WordPressだからではありません。PHPが古いまま放っておかれていたサイトが危なかったのです。
どのCMSでも、作って終わりにしません
パープルエックスは、WordPress・Movable Type・EmDashのホームページ制作と、公開後の運用保守を月額でお手伝いしています。
→ WordPress・Movable Type・EmDashのホームページ制作を見る
乗り換えを考えなくていい会社、考えてよい会社
乗り換えを考えなくていい会社
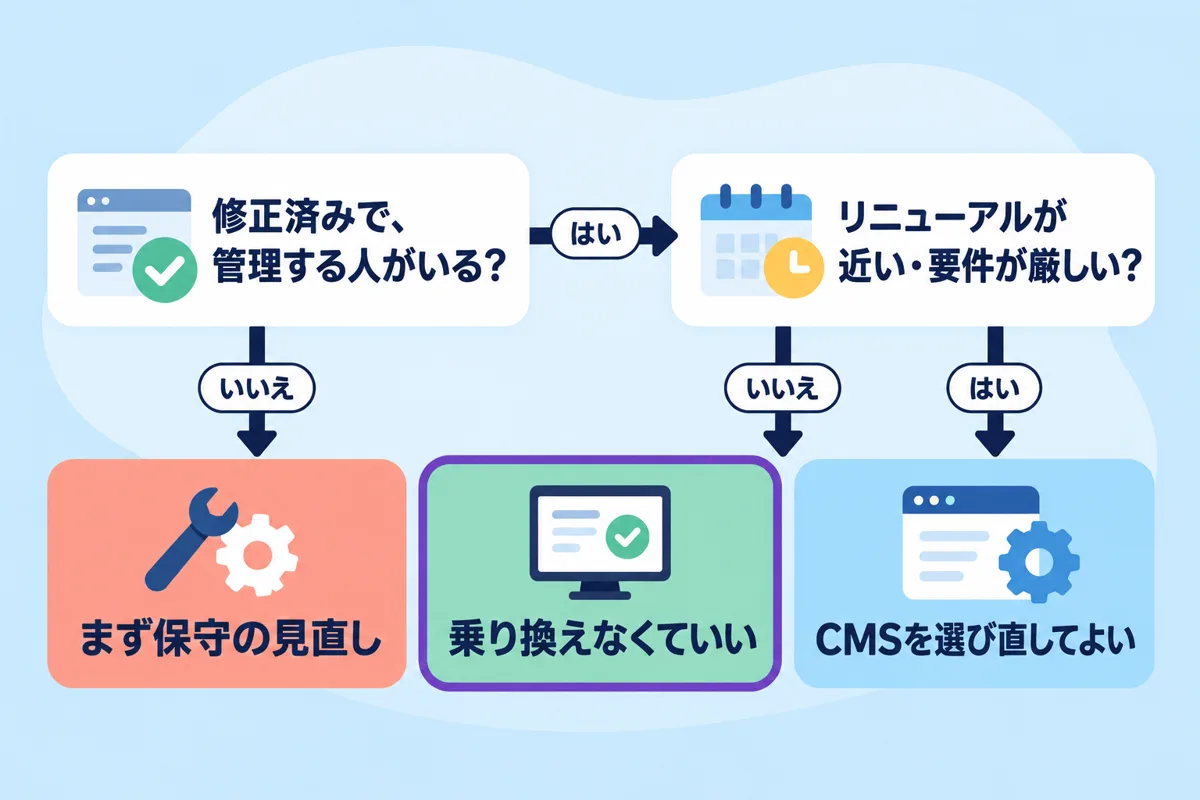
次の3つがそろっていれば、乗り換えは要りません。
- サーバー会社(または管理会社)が修正を済ませ、PHPが8.3以上になっている(8.2なら年内に引き上げる予定がある)
- 侵入の痕跡がないことを確かめてもらった
- WordPress本体・テーマ・プラグインの更新を、誰かが定期的に行っている
今のサイトに大きな不満がないなら、乗り換えの費用と手間のほうが大きくなります。
乗り換えより先に、保守を見直したい会社
次のような状況なら、CMSを替える前に、まず保守の体制を整えるほうが先です。
- PHPが8.2以前のまま、引き上げの予定がない
- サーバーやサイトを誰が管理しているのか、わからない
- プラグインの更新が、何年も止まっている
この状態のまま新しいCMSに移っても、手入れする人がいない状態は変わりません。
乗り換えを考えてよい会社
次のような会社は、検討を始めてよいと思います。
- もともとリニューアルの時期が近い。どうせ作り直すなら、CMSの選び直しも同時にできる
- 学校・医療機関で、セキュリティの要件が厳しい。公開ページを静的に書き出せるMovable Typeは、そうした要件に合わせやすい選択肢です
- 作り直す前提で、エンジニアの伴走を受けられる。この場合はEmDashも候補です。ただし、Cloudflareの基盤に寄ることを受け入れられるかは、先に決めておく必要があります
状況別の「まずやること」
| あなたの状況 | まずやること | 乗り換え |
|---|---|---|
| PHPが8.3以上・保守契約あり | 侵入の痕跡の確認だけ頼む | 考えなくていい |
| PHPが8.2 | 年内に8.3以上へ上げる計画を立てる | 考えなくていい |
| PHPが8.1以前 | すぐにサーバー会社・管理会社に相談 | 保守の見直しが先 |
| 管理している人がわからない | サーバーの契約と管理会社を突き止める | 保守の見直しが先 |
| リニューアルが近い | リニューアルの要件にCMSの選び直しを入れる | 考えてよい |
| 学校・医療機関で要件が厳しい | 静的な書き出しを含めて構成を相談 | 考えてよい |
この表で言いたいのは、上の4行には「乗り換え」がいらないということです。乗り換えが意味を持つのは、下の2行のように、もともと作り直す理由がある場合です。
【正直に】パープルエックスは、どれかを勧めるために書いていません
パープルエックスはWordPress・Movable Type・EmDashでの制作と保守に対応しています。どのCMSを選んでいただいても、私たちはお手伝いの道を探せます。だから、特定のCMSを勧める理由がありません。この記事で「乗り換えなくていい会社が多い」と書けたのは、そのためです。
技術の判断まで、社内で引き受けます
Movable Typeのテンプレートの組み立てや、WordPressのサーバー移行といった作業では、技術の判断を外に投げずに、社内で確かめます。EmDashのように、作り直しと保守にエンジニアの力が要るCMSも、同じ方針でお引き受けします。
作って終わりにせず、月額で保守します
パープルエックスは、公開後の運用保守を月額でお引き受けしています。PHPやCMSの更新、今回のような脆弱性が出たときの確認、写真や文章の差し替え、年度ごとの更新まで、サイトの「持ち主」がわからなくなる状態をつくらないことを大事にしています。
学校・医療機関のサイトを、主に手がけています
主にお手伝いしているのは、大学・専門学校、医療機関、建築・施工業のホームページです。大阪の会社ですが、全国のご相談をお受けしています。
よくある質問
Q. WordPressを最新の版に更新すれば、今回の脆弱性は直りますか?
いいえ、直りません。今回の問題はWordPressではなく、サーバーに入っているPHPにあります。必要なのは、PHPを使っている系列の修正版(8.3なら8.3.36など)以上にするか、サーバー会社による同等の修正を当てることです。ただし、WordPress本体やプラグインの更新は、これとは別にふだんから欠かせません。
Q. サーバー会社が「対応済み」と発表していれば、何もしなくていいですか?
PHPの修正は、それで済んでいることがほとんどです。ただ、修正版の公開前(10月17日)から攻撃の試みが観測されているので、侵入の痕跡は別に確かめてください。
Q. Movable Typeなら、今回の脆弱性は関係ありませんか?
構成によります。公開ページを静的に書き出す方式なら影響を受けにくくなりますが、ダイナミックパブリッシングではPHPを使います。同じサーバーにPHPがあれば、その更新も必要です。
Q. EmDashに乗り換えれば、もう脆弱性の心配はいりませんか?
いいえ。PHPの脆弱性とは関係がなくなりますが、どんなプログラムにも欠陥は見つかるので、更新と点検は続きます。デザインも作り直しになります。
Q. 相談すると、乗り換えを勧められませんか?
勧めません。今回の件であれば、まずPHPの確認と、保守の体制の見直しが先です。乗り換えをご提案するのは、リニューアルの時期が近いなど、もともと作り直す理由がある場合だけです。
まとめ
- 2026年10月21日に公表された脆弱性(PHP2Shell)は、WordPressの欠陥ではなく、PHP本体の問題
- 必要な対処は、サーバーのPHPに修正を当てること。WordPressを更新しても直らない。番号だけで判断せず、サーバー会社の案内で確かめる
- レンタルサーバーの多くは、サーバー会社が修正する。自社のサーバー会社の案内を確かめる。ただし更新より前の侵入の痕跡は、別に確かめる
- PHPが8.2なら年内に、8.1以前ならすぐに、系列の引き上げを相談する
- Movable Typeは公開ページを静的に書き出す構成にでき、EmDashはPHPを使わない。でも「心配がいらない」CMSはない
- 多くの会社は乗り換えなくていい。乗り換えが意味を持つのは、もともと作り直す理由があるとき
- サイトの安全を決めるのは、CMSの種類よりも、更新と点検を続ける人がいるかどうか
CMSは道具です。どの道具を選ぶかよりも、その道具を手入れし続ける人がそばにいるかのほうが、ホームページの安全を大きく左右します。
まずは、今のサイトのことをお聞かせください
今回の脆弱性への備えや、保守の体制のことなど、気になっていることからお聞かせください。乗り換えが必要かどうかも、正直にお伝えします。
無料で相談する「まだ相談するほどではない」「まず、どんな会社か見てから決めたい」という方は
→ WordPress・Movable Type・EmDashのホームページ制作を見るもっと知りたい方へ
→ Movable Type(ムーバブルタイプ)とは?WordPressとの違いを見る
→ EmDash(エムダッシュ)とは?CMSのしくみと更新・保守の変化を見る